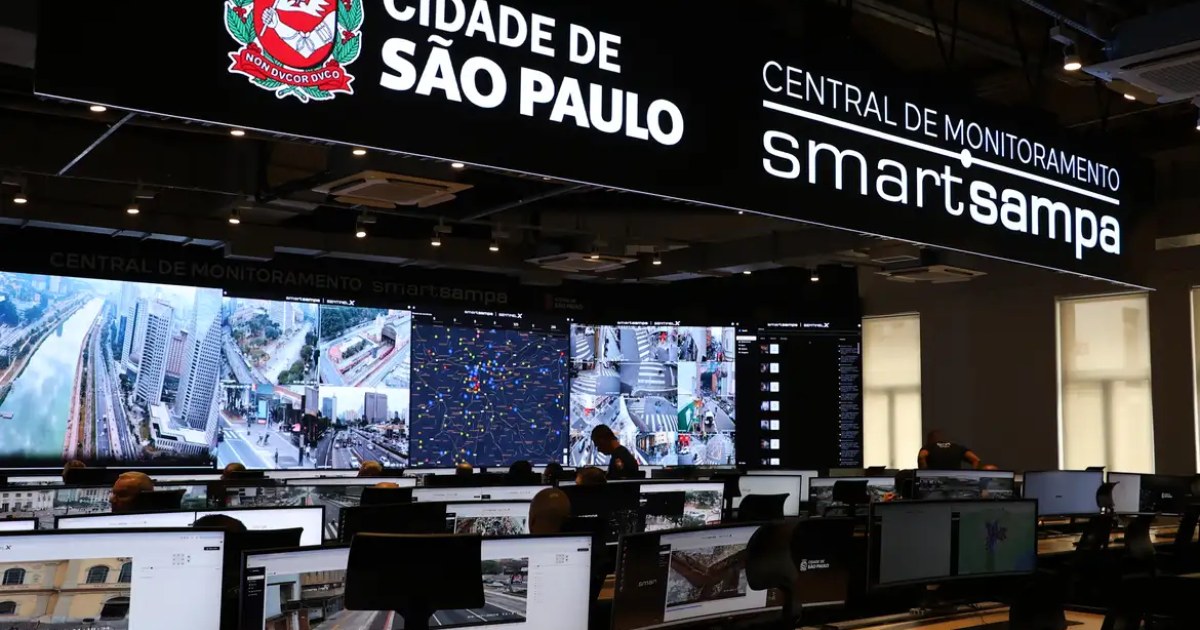
O Conselho Nacional de Direitos Humanos (CNDH) pediu ao Ministério Público do Estado de São Paulo (MPSP) a suspensão do programa de videomonitoramento Smart Sampa, administrado pela Prefeitura de São Paulo. A solicitação foi feita após a identificação de falhas de segurança que, segundo o conselho, permitiram o acesso de terceiros não autorizados ao sistema.
O CNDH também informou que comunicará o caso ao Ministério Público Federal (MPF), com recomendação para a instauração de inquérito civil e o ajuizamento de ação civil pública contra o município. Ao MPSP, o órgão solicitou ainda a preservação dos registros da plataforma e a reparação por danos morais coletivos.
Credenciais permaneceram expostas
O problema foi revelado pelo portal UOL em 20 de outubro. Conforme a reportagem citada pelo conselho, um repositório público manteve disponíveis, por aproximadamente 11 meses, 181 logins e senhas de usuários, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface do Smart Sampa.
De acordo com o CNDH, esse conjunto de informações possibilitava o acesso a imagens de mais de 58 mil câmeras. Entre os locais monitorados estavam creches, escolas, hospitais, unidades básicas de saúde e centros de atenção psicossocial.
Também seria possível consultar cadastros de pessoas físicas, com CPF, nomes e placas de veículos, além de inserir dados no sistema. O conselho afirmou que a ausência de autenticação em duas etapas e a utilização de senhas dedutíveis contribuíram para expor informações de agentes de segurança e imagens de espaços públicos.
Riscos apontados pelo conselho
Na avaliação do CNDH, pessoas que tivessem acesso às credenciais poderiam observar a cidade e localizar indivíduos determinados. O órgão citou como possíveis alvos de rastreamento policiais, guardas civis, policiais penais, militares das Forças Armadas, advogados e jornalistas.
Segundo o conselho, a exposição poderia permitir a identificação e o acompanhamento dessas pessoas sem que elas soubessem que estavam sendo observadas. Por esse motivo, o CNDH classificou o possível dano como de natureza transindividual.
O órgão também relacionou as vulnerabilidades à Resolução CNDH nº 17/2025, que trata do uso de tecnologias de reconhecimento facial em espaços públicos dos estados e do Distrito Federal. Na interpretação do conselho, a manutenção de credenciais ativas e sem autenticação em dois fatores durante o período apontado contrariou exigências de segurança previstas na norma.
O CNDH afirmou ainda que o uso de credenciais previsíveis e compartilhadas teria comprometido a integridade dos registros de auditoria, dificultando a identificação individual dos acessos. Para o órgão, o fato de a exposição ter sido descoberta pela imprensa, e não pelos controles do sistema, indicaria falha na supervisão prevista pela resolução.
Pedidos ainda sem resultado informado
As medidas anunciadas pelo CNDH são pedidos e recomendações dirigidos ao Ministério Público. A divulgação não registra se o Smart Sampa foi suspenso, se houve abertura dos inquéritos sugeridos ou se os registros foram preservados. Também não há, no conteúdo divulgado, informação sobre eventual resposta da Prefeitura de São Paulo às acusações e solicitações.
A Agência Brasil informou que procurou a prefeitura para obter posicionamento, mas não recebeu resposta até a publicação da notícia.
Fonte: Agência Brasil Direitos Humanos.
Foto distribuída pela Agência Brasil Direitos Humanos